Forensic en cybersécurité : 4 étapes pour transformer une cyberattaque en preuve
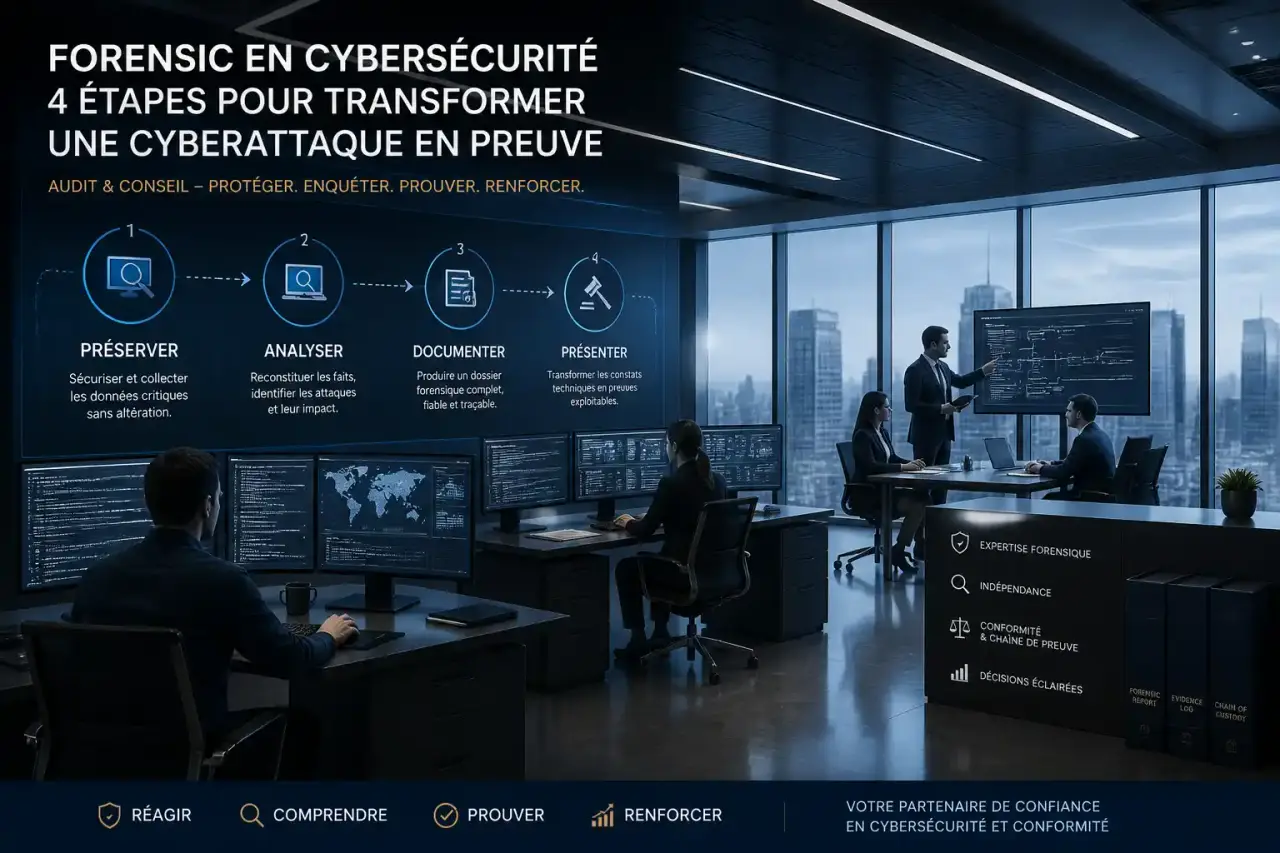
Le forensic en cybersécurité désigne les techniques d'investigation numérique déployées après une cyberattaque pour comprendre ce qui s'est passé, mesurer l'ampleur des dégâts et, si nécessaire, produire des preuves exploitables devant un tribunal. Ce n'est ni un audit de sécurité classique, ni un simple diagnostic technique : c'est une méthodologie rigoureuse, héritée de la police scientifique, qui reconstitue le fil d'une intrusion à partir de traces souvent volatiles et disséminées sur l'ensemble du système d'information.
Qu'est-ce que le forensic en cybersécurité ?
Le forensic, en matière de cybersécurité, consiste à collecter, préserver et analyser des données numériques pour reconstituer précisément le déroulement d'un incident : comment l'attaquant est entré, ce qu'il a fait, quelles données il a consultées ou exfiltrées, et depuis combien de temps il était présent. Cette discipline se situe à la croisée de l'informatique, de la méthode scientifique et, souvent, du droit.
Un mot venu du droit romain
Le terme "forensic" vient du latin forum, la place publique où se tenaient les débats judiciaires dans la Rome antique. Est "forensique" tout ce qui est destiné à être présenté devant une instance de jugement. Appliqué au numérique, le mot a gardé cette exigence : une analyse forensique n'est pas seulement techniquement juste, elle doit aussi être menée dans des conditions qui garantissent que ses conclusions pourront être présentées et défendues, y compris devant un juge ou un expert indépendant.
Investiguer comme sur une scène de crime numérique
L'analogie avec la police scientifique est la plus parlante pour comprendre ce métier. Sur une scène de crime physique, chaque déplacement d'objet peut détruire un indice. En informatique, chaque redémarrage de serveur, chaque écriture sur un disque peut effacer une trace décisive. L'analyste forensic applique le même principe de prudence : il fige l'environnement avant d'y toucher, documente chaque manipulation et travaille systématiquement sur des copies pour ne jamais altérer les preuves originales.
Dead forensics, live forensics, analyse réseau en temps réel : quelle technique pour quelle situation ?
Il existe trois grandes approches pour mener une investigation forensique, et elles ne répondent pas aux mêmes contraintes. Le choix dépend surtout d'un facteur : la nature volatile ou non de la donnée à préserver.
| Technique | Principe | Quand l'utiliser | Limite principale |
|---|---|---|---|
| Dead forensics (analyse à froid) | Copie bit-à-bit du disque dur, machine éteinte | Post-incident, quand le système peut être isolé sans urgence | Perd tout ce qui n'existait qu'en mémoire vive |
| Live forensics (analyse à chaud) | Capture de la RAM et des processus actifs, machine allumée | Quand l'attaque est encore en cours ou vient d'être détectée | Le simple fait d'intervenir modifie légèrement l'état du système |
| Analyse réseau en temps réel | Observation du trafic et des flux au moment de l'attaque | Pour identifier un vecteur d'attaque actif ou une exfiltration en cours | Nécessite une supervision déjà en place avant l'incident |
Le dead forensics reste la méthode de référence pour la recevabilité juridique, car la copie du disque est figée et vérifiable par une empreinte cryptographique (hash) qui garantit qu'aucune donnée n'a été modifiée entre la collecte et l'analyse. Le live forensics, à l'inverse, est indispensable pour capturer des informations qui n'existent nulle part ailleurs, comme les clés de chiffrement en mémoire ou les connexions réseau actives d'un logiciel malveillant. Ces deux approches sont souvent combinées : on capture la RAM avant d'éteindre la machine et de réaliser la copie du disque.
Les 4 étapes d'une investigation forensique, de l'acquisition au rapport
Quel que soit le contexte, une investigation forensique suit un déroulé en quatre temps. Cette structure n'est pas une formalité administrative : chaque étape conditionne la validité de la suivante.
Acquisition et investigation : figer puis comprendre
L'acquisition consiste à collecter les preuves numériques sans les altérer : copie de disques, extraction de la mémoire vive, récupération des journaux systèmes et réseau. Chaque élément collecté est immédiatement daté et vérifié par une empreinte de hachage, pour pouvoir prouver ultérieurement qu'il n'a subi aucune modification. Vient ensuite l'investigation proprement dite : l'analyste reconstitue une chronologie précise des événements (timeline), identifie le point d'entrée de l'attaquant, ses déplacements dans le système et les données auxquelles il a eu accès. Cette phase mobilise des techniques de corrélation entre plusieurs sources : logs applicatifs, journaux d'authentification, artefacts laissés par les outils utilisés par l'attaquant.
Remédiation et rapport : refermer la faille et documenter
Une fois la mécanique de l'attaque comprise, la remédiation consiste à corriger la vulnérabilité exploitée, révoquer les accès compromis et s'assurer qu'aucune porte dérobée ne subsiste. Le rapport final formalise l'ensemble de la démarche : les preuves collectées, la méthodologie suivie, les conclusions techniques et, le cas échéant, les recommandations pour éviter qu'un incident similaire ne se reproduise. C'est ce document qui sera transmis à la direction, à l'assureur ou, si une procédure est engagée, aux autorités judiciaires.
Forensic technique, judiciaire, préventif : trois objectifs qui ne se confondent pas
Le mot "forensic" recouvre des finalités différentes selon l'objectif poursuivi par l'entreprise qui commandite l'analyse.
Forensic technique : corriger la faille
L'objectif est ici purement opérationnel : comprendre le vecteur d'attaque pour le neutraliser et renforcer la posture de sécurité. Le livrable est un rapport technique détaillé, souvent accompagné d'une liste d'actions correctives priorisées.
Forensic judiciaire : constituer une preuve recevable
Quand l'entreprise envisage une action en justice contre l'auteur de l'attaque ou doit répondre à une réquisition judiciaire, l'exigence change de nature. Chaque preuve doit respecter une chaîne de conservation stricte, documentée du premier au dernier geste, pour rester recevable devant un tribunal. Le livrable n'est plus seulement technique : il doit pouvoir être présenté, expliqué et défendu devant des juristes qui ne maîtrisent pas nécessairement le vocabulaire informatique.
Forensic préventif : déplacer l'analyse en amont de l'incident
Une organisation qui n'attend pas d'être attaquée pour s'intéresser au forensic change de position : elle cesse de regarder uniquement dans le rétroviseur pour surveiller les menaces qui pèsent sur elle. Concrètement, cela revient à cartographier à froid les journaux existants, à vérifier qu'ils seraient exploitables le jour où un incident survient, et à identifier les zones d'ombre du système d'information (environnements cloud, terminaux mobiles, objets connectés) qui échappent aujourd'hui à toute traçabilité. Cette bascule vers l'anticipation demande un vocabulaire et des réflexes différents : on ne parle plus de collecte de preuves après coup, mais de capacité de détection, de rétention suffisante des journaux et de simulation d'incident pour tester la solidité de la chaîne de preuve avant qu'elle ne soit réellement sollicitée. C'est un changement de posture souvent négligé, alors qu'il conditionne directement la qualité de toute investigation future.
Ce que le forensic change pour l'entreprise, et comment le devenir
RGPD, cyberassurance et amélioration continue
Le rapport forensic joue un rôle central dans plusieurs obligations et démarches de l'entreprise. Il documente précisément la nature et l'étendue d'une violation de données, ce qui est indispensable pour respecter les obligations de notification liées au RGPD. Il constitue également une pièce souvent exigée par les cyberassureurs avant toute indemnisation, puisqu'il permet de démontrer la réalité et le périmètre du sinistre. Au-delà de l'aspect réglementaire, chaque investigation nourrit une amélioration continue de la sécurité : les failles identifiées, une fois corrigées, réduisent la surface d'attaque exploitable lors d'un prochain incident.
Le profil hybride de l'analyste forensic
Devenir analyste forensic suppose de conjuguer une solide culture technique (systèmes, réseaux, développement, cryptographie) avec une compréhension du cadre légal entourant la preuve numérique. Ce profil hybride explique pourquoi les parcours de formation en cybersécurité consacrent une place croissante à cette spécialité, généralement au niveau bachelor ou mastère. Selon les chiffres communiqués par l'école Guardia, 40 % des diplômés en science forensique travaillent ensuite en police scientifique et 20 % rejoignent des administrations publiques : cette compétence dépasse donc le seul cadre de l'entreprise privée pour irriguer aussi les métiers de la justice et de l'enquête criminelle au sens large.