ANSSI et cybersécurité : cinq missions, des ressources publiques et une intervention ciblée
L’ANSSI est l’Agence nationale de la sécurité des systèmes d’information, l’autorité française chargée de la cybersécurité et de la cyberdéfense. Elle protège les systèmes critiques, accompagne les organisations et publie des recommandations accessibles à tous. Pour trouver une ressource officielle, le point d’entrée est cyber.gouv.fr ; pour la veille sur les menaces et les vulnérabilités, il faut consulter le CERT-FR. Son rôle ne se limite toutefois ni aux conseils techniques ni à la réponse aux attaques.
Une autorité publique, pas un prestataire de sécurité informatique
Créée par le décret n° 2009-834 du 7 juillet 2009, l’ANSSI est un service à compétence nationale. Elle est rattachée au Secrétariat général de la défense et de la sécurité nationale, le SGDSN, placé auprès du Premier ministre. Sa compétence s’étend à l’ensemble du territoire français.
Sa finalité est de renforcer la sécurité numérique de la Nation : protéger les systèmes d’information de l’État, contribuer à la défense des infrastructures critiques et aider les acteurs publics et privés à mieux résister aux cyberattaques. La cybersécurité vise la protection des systèmes et des informations ; la cyberdéfense en constitue ici la dimension défensive face aux attaques susceptibles d’affecter les intérêts nationaux.
L’agence n’est donc ni un éditeur d’antivirus, ni une société d’infogérance, ni un service universel de dépannage. Les prestataires privés réalisent notamment des audits, déploient des solutions ou interviennent contractuellement auprès de leurs clients. L’ANSSI exerce, elle, des responsabilités publiques d’expertise, de défense, d’accompagnement et de régulation.
Son organisation repose sur une direction générale, quatre sous-directions — Expertise, Opérations, Ressources et Stratégie — et une mission Contrôles et Supervision. Cette répartition articule les compétences techniques, la réponse opérationnelle, les moyens internes et les enjeux de politique publique.
Cinq missions qui relient prévention, défense et régulation
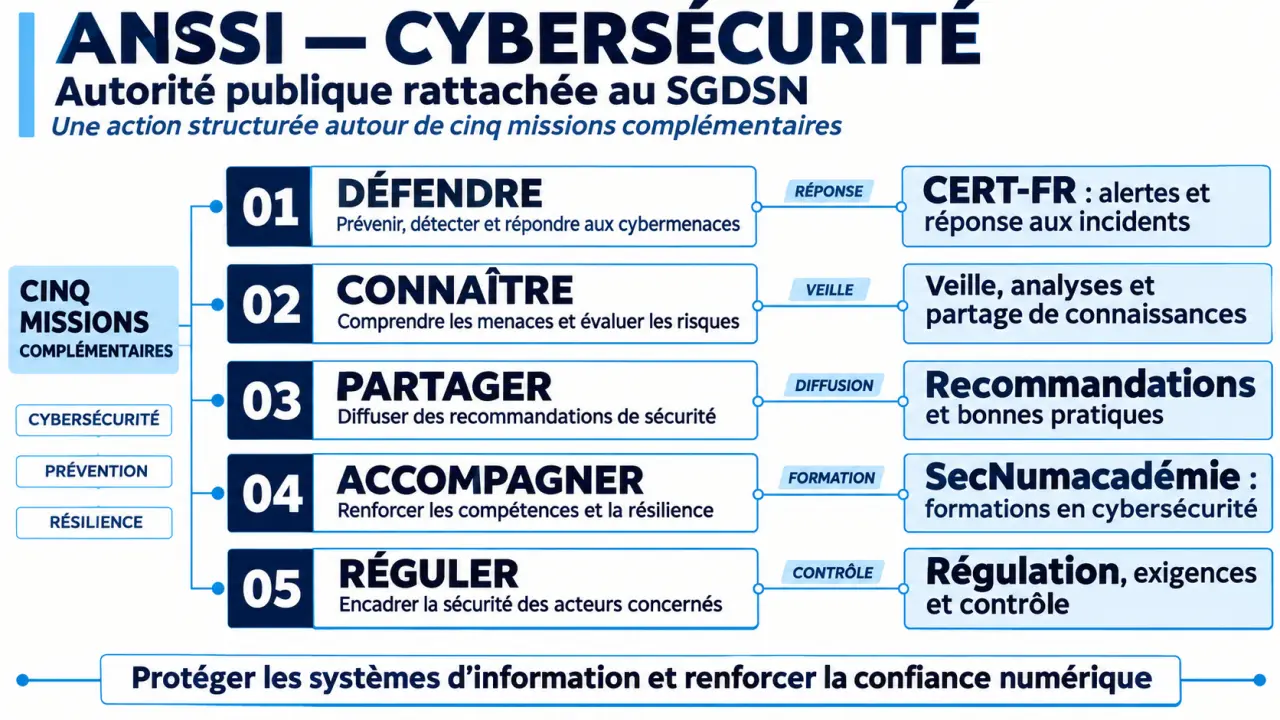
Les cinq grandes missions de l’ANSSI sont défendre, connaître, partager, accompagner et réguler. Elles se complètent : l’analyse d’une menace peut nourrir une alerte, conduire à une recommandation puis faire évoluer les pratiques de sécurité d’une organisation.
| Mission | Application concrète | Publics principalement concernés |
|---|---|---|
| Défendre | Protéger les systèmes critiques et contribuer à la réponse aux cyberattaques d’ampleur. | État, opérateurs critiques et organisations touchées selon le périmètre d’intervention. |
| Connaître | Analyser les menaces, les risques et l’état de l’art technique. | Équipes de sécurité, décideurs et écosystème cyber. |
| Partager | Diffuser des recommandations, méthodes, outils et connaissances. | Administrations, entreprises, professionnels et citoyens. |
| Accompagner | Soutenir la sécurisation des organisations et leur montée en compétences. | Acteurs publics, organisations régulées, industriels et prestataires. |
| Réguler | Contribuer à la certification, au contrôle et à la supervision dans les cadres applicables. | Organisations, produits et services relevant des dispositifs concernés. |
Pour une entreprise, ces missions ne signifient pas nécessairement un accompagnement individuel. Une PME peut exploiter les guides publics sans être suivie directement par l’agence. À l’inverse, un opérateur critique peut relever d’obligations particulières et entretenir des échanges spécifiques avec elle.
Les recommandations jouent aussi le rôle d’une aiguille de boussole : elles donnent une direction, mais ne décrivent pas à elles seules le terrain de chaque organisation. Avant d’appliquer un guide, identifiez le service à protéger, ses dépendances et les conséquences de son indisponibilité. Une messagerie, un atelier industriel et un portail citoyen n’appellent pas les mêmes priorités, même lorsqu’ils partagent des mesures de sécurité communes.
Cyberattaque : distinguer le CERT-FR de l’assistance de proximité
Le CERT-FR est une composante de l’ANSSI
Le CERT-FR est le Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques. Il s’inscrit dans les activités opérationnelles de l’ANSSI : il ne s’agit pas d’une autorité distincte. Ses publications permettent notamment de suivre des vulnérabilités, des menaces et des recommandations techniques utiles à la protection des systèmes.
Pour un responsable informatique, l’intérêt est de transformer cette veille en décisions : vérifier si un produit concerné est utilisé, évaluer son exposition et organiser les mesures nécessaires. Une alerte publiée ne signifie pas que tous les systèmes sont compromis ; elle doit être rapprochée de l’environnement réel de l’organisation.
Une intervention directe qui dépend du périmètre et de la gravité
L’ANSSI contribue à la défense des systèmes critiques et à l’assistance lors de cyberattaques d’ampleur. Elle n’intervient pas automatiquement auprès de chaque victime. La nature de l’organisation, les systèmes touchés et les enjeux de sécurité nationale comptent dans l’orientation et la réponse apportée.
En cas d’incident, mobilisez votre responsable informatique, votre équipe de sécurité ou votre prestataire de réponse à incident. Consultez les modalités officielles de signalement correspondant à votre situation, notamment si votre organisation est régulée. Une publication du CERT-FR ne remplace ni une investigation de votre système ni les notifications éventuellement obligatoires. L’assistance technique et le dépôt de plainte répondent également à des démarches différentes.
Recommandations et formations : choisir la ressource selon son besoin
Le site officiel cyber.gouv.fr rassemble les informations institutionnelles, guides, recommandations et référentiels de l’agence. Pour éviter de partir d’un document trop spécialisé, commencez par votre objectif : sensibiliser une équipe, sécuriser une architecture, préparer une gestion de crise ou sélectionner un produit évalué.
- Particulier ou débutant : privilégiez les contenus de sensibilisation et l’acquisition des réflexes essentiels.
- PME ou collectivité : utilisez les guides pour structurer les priorités avec votre équipe informatique ou votre prestataire.
- Professionnel de la sécurité : consultez les recommandations techniques, méthodes, référentiels et publications du CERT-FR.
- Organisation régulée : complétez ces ressources par les exigences propres à votre statut et à votre périmètre.
SecNumacadémie, accessible à l’adresse secnumacademie.gouv.fr, répond au besoin de formation. Les parcours sont présentés selon trois niveaux de maîtrise : découverte pour le grand public et les débutants ; intermédiaire pour les professionnels utilisant quotidiennement le numérique ou les étudiants ; approfondissement pour les personnes travaillant déjà dans la cybersécurité.
L’enjeu est de choisir un parcours adapté à ses responsabilités. Reconnaître une tentative d’hameçonnage, administrer un système et piloter une politique de sécurité mobilisent des compétences différentes. Une formation de sensibilisation constitue un socle utile, mais ne remplace pas l’expérience technique nécessaire à une intervention spécialisée.
Certification et réglementation : des garanties à lire dans leur périmètre
L’ANSSI intervient dans plusieurs cadres nationaux et européens. NIS et NIS 2 concernent la sécurité des réseaux et des systèmes d’information d’organisations relevant de leur champ. Le dispositif SAIV, relatif à la sécurité des activités d’importance vitale, concerne notamment les opérateurs d’importance vitale, ou OIV.
Le CSA, règlement européen sur la cybersécurité, encadre notamment la certification européenne de cybersécurité. Le règlement eIDAS porte sur l’identification électronique et les services de confiance. Ces textes ne visent pas tous les mêmes acteurs ni les mêmes objets : leurs exigences ne sont donc pas interchangeables.
Il faut aussi distinguer les instruments. Une recommandation expose une bonne pratique ; une certification atteste une évaluation selon un référentiel et un périmètre définis ; un contrôle vérifie le respect d’exigences applicables. Un produit certifié ne rend pas automatiquement tout le système d’information sûr, pas plus qu’une conformité réglementaire n’exclut toute cyberattaque.
Pour déterminer vos obligations, vérifiez votre activité, votre catégorie d’organisation, les systèmes concernés et les textes en vigueur. Les pages réglementaires officielles de l’ANSSI servent alors de point d’appui. Cette vérification permet de séparer ce qui relève du conseil, d’une obligation légale ou d’une démarche volontaire d’amélioration de la sécurité.