Sécuriser un site internet contre les cyberattaques : HTTPS ne suffit pas
Pour sécuriser un site internet contre les cyberattaques, commencez par corriger les logiciels exposés, protéger les comptes administrateurs et vérifier vos sauvegardes. Complétez ensuite ces bases par un hébergement correctement configuré, le chiffrement des échanges et une surveillance active. Aucun outil ne remplace cette combinaison : un certificat HTTPS ne bloque ni une extension vulnérable ni un identifiant volé.
L’objectif est double : réduire les possibilités d’intrusion et pouvoir reprendre l’activité si une protection échoue. Voici les mesures à organiser, dans un ordre adapté aux risques réels du site.
1. Repérer les points d’entrée et fixer les priorités
La sécurité couvre toute la chaîne : nom de domaine, hébergement, serveur, CMS, extensions, comptes et données. Une compromission peut entraîner une défiguration du site, une fuite d’informations, une interruption des ventes ou une perte de confiance. Même un petit site vitrine peut être exploité pour diffuser du contenu malveillant.
Testez vos connaissances sur la sécurité web
Répondez aux six questions, puis validez pour découvrir votre résultat et les corrections.
Les menaces appellent des réponses différentes. La force brute multiplie les tentatives de connexion ; le phishing cherche à dérober des identifiants. Une injection SQL peut détourner une requête vers la base de données, tandis qu’une faille XSS permet l’exécution de scripts dans le navigateur. Une attaque DDoS vise surtout à rendre le service indisponible par surcharge.
Commencez par un inventaire simple : logiciels utilisés, comptes privilégiés, formulaires, données collectées et prestataires impliqués. Attribuez un responsable à chaque action, notamment lorsque l’hébergeur et le développeur se partagent les tâches.
| Priorité | Actions | Résultat attendu |
|---|---|---|
| Immédiate | Corriger les failles critiques, supprimer les accès inconnus, vérifier les sauvegardes | Fermer les brèches les plus dangereuses |
| Essentielle | Activer la double authentification, durcir l’hébergement, généraliser HTTPS | Réduire les accès frauduleux et l’exposition |
| Continue | Surveiller, tester la restauration, scanner et auditer | Détecter les écarts et maintenir les protections |
2. Réduire l’exposition du serveur et des logiciels
Clarifier ce que protège réellement l’hébergeur
Demandez qui applique les correctifs du serveur, surveille les incidents et intervient en cas d’attaque. Un hébergement administré peut simplifier ces tâches, sans prendre automatiquement en charge la sécurité du CMS. Faites préciser les sauvegardes incluses, leur rétention et les modalités de restauration.
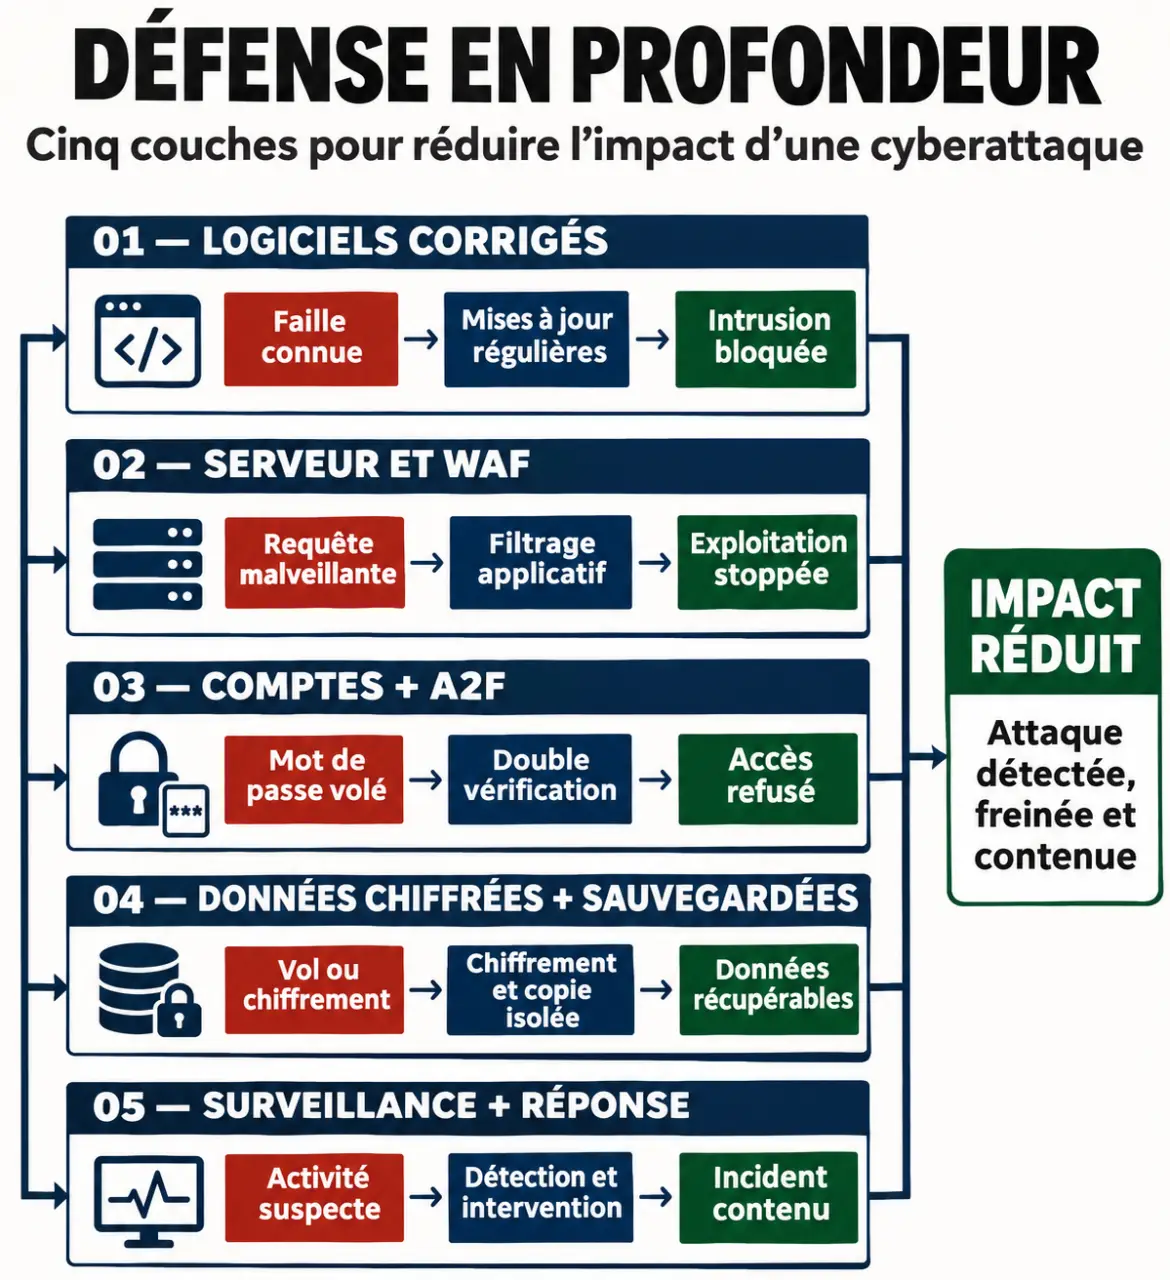
Ne laissez ouverts que les ports et services nécessaires. La CNIL donne l’exemple du port 443 pour un serveur accessible uniquement en HTTPS. Les accès techniques doivent être restreints séparément, par exemple au moyen d’un VPN ou d’un filtrage des adresses IP. La base de données ne doit pas être directement accessible depuis Internet.
- Le pare-feu réseau contrôle les connexions et les flux autorisés.
- Le WAF, ou pare-feu applicatif web, filtre des requêtes HTTP suspectes, sans remplacer les correctifs.
- La protection anti-DDoS atténue les surcharges malveillantes en amont du serveur.
- Le CDN distribue certains contenus et absorbe une partie du trafic, mais ses fonctions de sécurité dépendent de l’offre.
Maintenir moins de composants, mais mieux
Mettez à jour le système, le CMS, les thèmes, les extensions et les dépendances. Traitez rapidement les correctifs de sécurité, particulièrement lorsqu’une faille est exploitée. Pour une évolution importante, testez en préproduction et prévoyez un retour arrière, sans laisser durablement une vulnérabilité ouverte.
Supprimez les composants inutilisés plutôt que de simplement les désactiver. Téléchargez les extensions depuis leur distribution officielle et vérifiez leur maintenance. Pour les développements spécifiques, utilisez des requêtes SQL paramétrées, validez les entrées et encodez les sorties selon leur destination pour prévenir les injections et les XSS.
3. Verrouiller les identités et protéger les données
Protéger tous les comptes capables de reprendre le contrôle
Attribuez des comptes individuels et les seuls droits nécessaires. Un rédacteur n’a pas besoin de pouvoir installer une extension. Utilisez des mots de passe longs, uniques et conservés dans un gestionnaire, puis activez l’authentification à deux facteurs sur le CMS, l’hébergement, le bureau d’enregistrement et la messagerie de récupération.
Limitez les tentatives de connexion et surveillez les échecs répétés. Au départ d’un collaborateur, supprimez ses accès, révoquez ses sessions et renouvelez les secrets partagés auxquels il avait accès. Sensibilisez aussi l’équipe aux faux messages de support : une demande urgente de connexion mérite une vérification indépendante.
Protégez le nom de domaine par le renouvellement automatique et des coordonnées à jour. Selon les possibilités du registre, envisagez un verrou de registre et DNSSEC. Ces mécanismes complètent la protection du compte, mais ne remplacent pas son authentification renforcée.
Chiffrer les échanges sans confondre confidentialité et invulnérabilité
Activez HTTPS sur toutes les pages, redirigez les accès HTTP et surveillez le renouvellement du certificat. La CNIL recommande TLS plutôt que l’ancien SSL, avec des versions récentes. Pour les cookies de session, configurez Secure, qui limite leur transmission à HTTPS, et HttpOnly, qui empêche leur lecture directe par JavaScript.
Ne placez ni mot de passe ni donnée sensible dans une URL : ils pourraient se retrouver dans des historiques ou journaux. Limitez la collecte et la conservation des données personnelles, contrôlez les accès et stockez les mots de passe sous forme de hachage adapté, jamais en clair. La sécurité technique participe à la conformité au RGPD, sans suffire à elle seule.
4. Préparer une restauration réellement utilisable
Une sauvegarde doit couvrir les fichiers, la base de données et la configuration nécessaire au redémarrage. Adaptez sa fréquence au rythme des modifications : une boutique recevant des commandes exige des sauvegardes plus rapprochées qu’un site rarement modifié.
Fixez votre horizon de reprise avant de choisir un outil : quelle quantité de travail pouvez-vous perdre, et combien de temps pouvez-vous rester hors ligne ? Ces deux limites déterminent la fréquence des copies et la procédure de redémarrage. Pour une boutique, restaurer les pages sans récupérer les dernières commandes ne constitue pas une reprise complète : il faut aussi prévoir leur rapprochement avec les paiements.
Conservez des copies isolées du site, avec des accès distincts et plusieurs versions. Cybermalveillance.gouv.fr recommande de déconnecter le support après utilisation lorsque ce mode de sauvegarde s’y prête. Une copie accessible avec les mêmes identifiants que le serveur peut être supprimée pendant l’attaque.
Testez la restauration dans un environnement séparé. Vérifiez les médias, les comptes, les formulaires et les fonctions essentielles. Documentez les étapes et les personnes à contacter : une sauvegarde annoncée comme réussie ne prouve pas qu’un site peut être remis en service.
5. Détecter les anomalies et réagir sans aggraver l’incident
Surveillez les connexions administrateur, les créations de comptes, les dépôts de fichiers et les modifications inattendues. Ajoutez des alertes de disponibilité et protégez les journaux contre l’effacement. Chaque alerte importante doit avoir un destinataire capable d’agir.
Un scan recherche des vulnérabilités connues ; un audit analyse plus largement la configuration, les droits et les scénarios d’attaque. OWASP ZAP, Nessus ou OpenVAS peuvent aider, uniquement sur un périmètre autorisé. Faites interpréter les résultats et vérifier les corrections. Un audit est particulièrement utile avant une mise en production sensible ou après une modification majeure.
Si une compromission est suspectée, suivez une procédure préparée :
- Confinez les fonctions ou systèmes touchés avec l’hébergeur, tout en préservant les journaux.
- Évaluez l’étendue de l’intrusion et les données potentiellement concernées.
- Révoquez les accès compromis et renouvelez les secrets depuis un environnement sain.
- Corrigez le point d’entrée, restaurez une version vérifiée et contrôlez son intégrité.
- Renforcez la surveillance et documentez les décisions prises.
En cas de violation de données personnelles, évaluez sans attendre les obligations de notification à la CNIL et, selon le risque, d’information des personnes. Ne remettez pas simplement une sauvegarde en ligne sans corriger la cause : la même intrusion pourrait recommencer.