Audit de sécurité informatique : un rapport ne suffit pas, exigez un plan de correction
Un audit de sécurité informatique évalue les protections, les faiblesses et les risques d’un système d’information sur un périmètre défini. Son intérêt n’est pas d’accumuler des alertes techniques : il doit permettre de décider quoi corriger, dans quel ordre et avec quels moyens. Réseau, applications, cloud, sauvegardes et procédures peuvent être examinés, selon les enjeux de l’organisation.
Partir des risques métier pour définir le périmètre
Avant de choisir des tests, identifiez ce que vous devez protéger : données clients, messagerie, application de production ou accès aux services essentiels. Une interruption, une fuite de données et une perte de sauvegarde n’ont pas les mêmes conséquences. L’audit doit relier les faiblesses observées à ces conséquences concrètes.
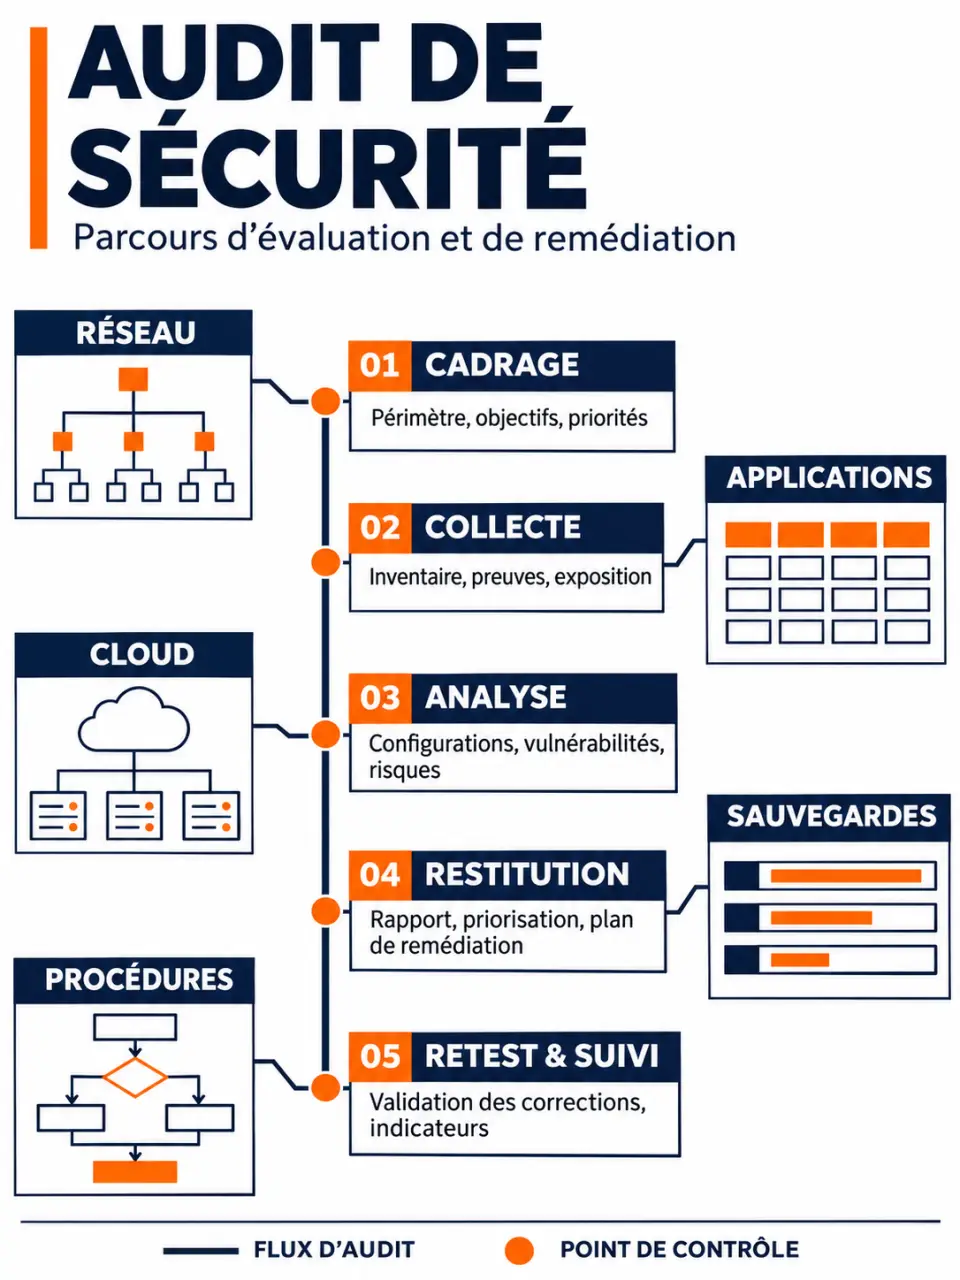
Le périmètre peut inclure les équipements, serveurs, logiciels, configurations, droits d’accès, sites distants et environnements cloud. Il couvre aussi les procédures : départ d’un salarié, attribution des privilèges, gestion des correctifs ou restauration des sauvegardes. Tout ce qui n’est pas examiné doit être explicitement signalé, pour éviter une confiance excessive dans les résultats.
Considérez le système d’information comme une mosaïque : chaque composant peut sembler solide isolément, tandis que les jointures restent fragiles. Un compte partagé entre deux applications, une sauvegarde accessible avec les mêmes identifiants que la production ou une responsabilité mal répartie avec l’hébergeur peuvent créer un chemin d’attaque. Demandez donc un examen des dépendances, pas seulement une vérification équipement par équipement.
L’audit contribue également à évaluer certaines exigences de conformité, notamment les mesures de sécurité visées par l’article 32 du RGPD. Mais conformité et sécurité effective ne se confondent pas : un audit limité ne certifie ni toute la conformité de l’organisation ni l’absence future d’incident.
Choisir les contrôles utiles, sans confondre audit et pentest
Le mot « audit » recouvre plusieurs prestations. Un diagnostic initial sert généralement à orienter les investigations. Un scan détecte automatiquement des vulnérabilités potentielles, avec des résultats à vérifier. Un test d’intrusion, ou pentest, cherche à démontrer l’exploitation de failles dans un cadre autorisé. L’audit peut combiner ces approches avec des entretiens et des revues documentaires.
| Famille d’audit | Éléments examinés | Résultat attendu |
|---|---|---|
| Technique | Réseau interne, exposition Internet, configurations, cloud, applications et code source selon le mandat | Faiblesses documentées et corrections techniques |
| Organisationnel | Politique de sécurité, accès, procédures, sauvegardes et responsabilités | Écarts de pratiques et améliorations de fonctionnement |
| Physique | Accès aux locaux et protection des équipements sensibles | Mesures pour limiter les accès non autorisés et les dommages |
| Intrusif | Scénarios d’attaque sur les cibles autorisées | Preuves d’exploitation, impacts et limites des tests |
Boîte blanche, noire ou grise : quelle visibilité donner ?
En boîte blanche, l’auditeur dispose d’informations détaillées : architecture, configurations, documentation ou code. Cette approche favorise l’analyse approfondie. En boîte noire, il commence avec peu ou pas d’informations, pour examiner notamment ce qu’un attaquant pourrait découvrir. La boîte grise fournit une connaissance partielle, par exemple un compte utilisateur. Aucune méthode n’est supérieure dans l’absolu : le choix dépend de la question à résoudre.
Équipe interne ou regard externe ?
L’audit interne bénéficie de la connaissance des outils et des contraintes métier. L’audit externe apporte du recul et des compétences complémentaires, sous réserve d’une indépendance réelle. Les deux peuvent se compléter : préparation par l’équipe interne, investigations spécialisées par un prestataire, puis suivi partagé des corrections.
Encadrer les tests pour ne pas fragiliser la production
Une mission commence par un cadrage écrit, validé par les responsables habilités. Il précise les objectifs, les cibles autorisées, les exclusions, les horaires et les techniques permises. Les environnements appartenant à des tiers nécessitent de vérifier les autorisations applicables : disposer d’un accès ne signifie pas être autorisé à tester.
Préparez avec l’auditeur les éléments suivants :
- L’inventaire des actifs, applications, sites et services cloud concernés.
- Les schémas d’architecture, comptes de test et documents nécessaires.
- Les interlocuteurs techniques et métier, ainsi qu’un contact d’urgence.
- Les contraintes de disponibilité et les conditions d’arrêt des tests.
- Les règles de confidentialité, de conservation et de destruction des preuves.
La collecte associe ensuite entretiens, observations, analyses de configuration et tests adaptés. Les alertes automatisées doivent être vérifiées pour écarter les faux positifs. Des tests de charge ou simulations de panne ne doivent jamais être supposés inclus : leurs effets potentiels imposent un accord spécifique.
Enfin, l’auditeur évalue la criticité des constats selon l’exposition, l’exploitabilité et l’impact métier. Une vulnérabilité sur un service accessible depuis Internet peut demander une réaction différente d’un défaut comparable sur un environnement isolé. Toute faille nécessitant une intervention urgente doit être signalée sans attendre la restitution finale.
Exiger un rapport exploitable et vérifier les corrections
Un bon rapport permet à la direction d’arbitrer et aux équipes d’agir. Il comprend une synthèse accessible, le périmètre réellement couvert, les méthodes utilisées et leurs limites. Chaque constat doit être étayé par des preuves suffisantes, sans exposer inutilement des informations sensibles.
Le plan de remédiation est le livrable décisif. Pour chaque action, demandez la priorité, le responsable, l’échéance, les dépendances et le résultat attendu. Une recommandation comme « sécuriser les accès » reste trop vague ; identifier les comptes dormants à désactiver ou les privilèges à réduire rend le travail vérifiable.
La restitution sert à discuter la faisabilité des mesures. Certaines corrections sont immédiates ; d’autres exigent une évolution d’architecture ou une interruption planifiée. Lorsque la correction doit attendre, une mesure compensatoire peut réduire temporairement l’exposition. Le risque résiduel doit rester visible et faire l’objet d’un arbitrage explicite.
Prévoyez un retest pour les constats importants : installer un correctif ne prouve pas, à lui seul, que le problème est résolu. Renouvelez ensuite l’évaluation selon les risques et les changements : migration cloud, nouvelle application, acquisition ou incident. Il n’existe pas de périodicité universelle adaptée à tous les systèmes.
Comparer les devis sur le périmètre, pas seulement sur le prix
Le coût dépend du nombre d’actifs, des sites, des technologies, des applications, de la profondeur d’analyse et des livrables. L’inclusion d’un pentest, une restitution accélérée et un retest modifient également le budget. Un inventaire précis facilite un chiffrage comparable.
À titre de repère commercial, Sicollab annonce un taux journalier moyen de 700 à 900 € pour une mission ponctuelle. Cet acteur présente aussi des accompagnements de 100 à 200 € par utilisateur et par mois, avec des références portant sur 10 à 50 postes. Ces abonnements ne sont pas équivalents au prix d’un audit isolé. Sicollab attribue par ailleurs 40 à 60 % du coût d’un audit avancé au test d’intrusion : une répartition propre à son analyse, pas une règle générale.
Pour sélectionner un prestataire, examinez son expérience sur vos technologies, la méthodologie proposée et un exemple anonymisé de rapport. Vérifiez aussi la confidentialité, les éventuels conflits d’intérêts et les modalités de suivi. Si une qualification PASSI de l’ANSSI est annoncée, contrôlez les activités effectivement couvertes : elle ne constitue pas une qualification universelle.
Avant de signer, faites préciser les exclusions, la vérification manuelle des résultats, la restitution et le prix du retest. Un devis utile décrit ce qui sera démontré et ce qui restera inconnu. C’est cette transparence, davantage qu’un volume de pages ou d’alertes, qui permet d’investir dans une réduction concrète des risques.