Compliance : définition et dispositifs pour passer des règles aux actes
La compliance désigne l’ensemble des processus qui permettent à une organisation de respecter les lois, les règlements et les règles internes qui lui sont applicables. Traduite par « conformité », elle associe prévention, détection et traitement des manquements. En entreprise, elle transforme des obligations parfois abstraites en décisions concrètes : vérifier un partenaire, encadrer un cadeau commercial ou protéger les données d’un client.
Compliance, conformité, éthique : des notions proches, mais distinctes
Le mot anglais compliance vient du verbe to comply, qui signifie « se conformer à » ou « respecter ». Dans le vocabulaire professionnel français, compliance et conformité sont souvent employés comme synonymes. Il serait donc trompeur de les opposer systématiquement.
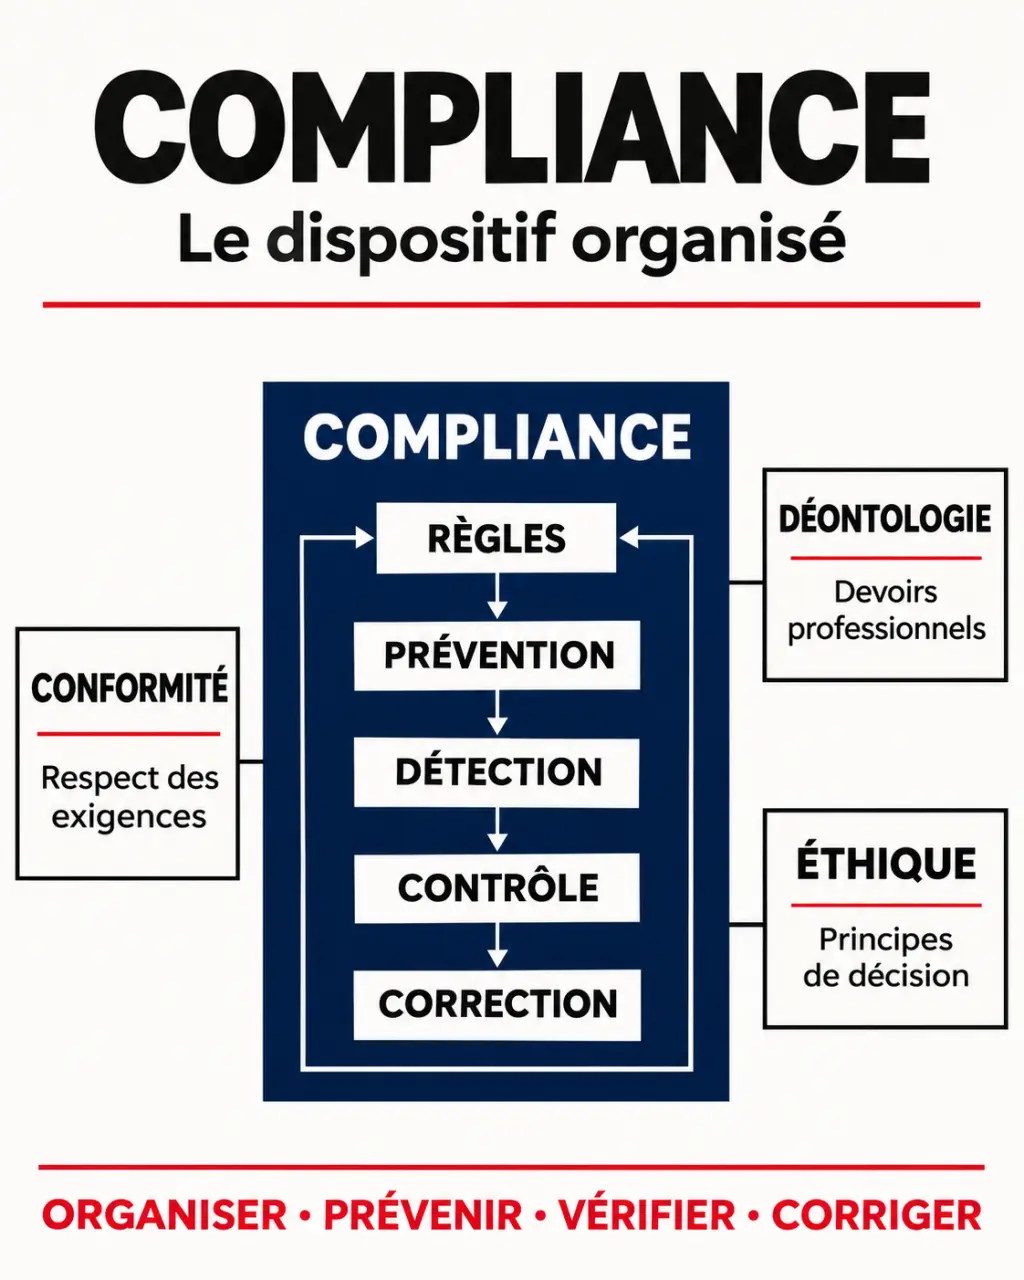
Une nuance d’usage existe toutefois : « conformité » peut désigner un état, celui de respecter une règle, tandis que « compliance » met souvent l’accent sur l’organisation permettant d’y parvenir durablement. Il ne suffit pas d’avoir une procédure : encore faut-il qu’elle soit connue, appliquée et contrôlée.
| Notion | Ce qu’elle recouvre | Exemple en entreprise |
|---|---|---|
| Conformité | Le respect des exigences applicables. | Limiter l’accès aux données personnelles aux personnes habilitées. |
| Compliance | Le dispositif organisé pour prévenir, détecter et corriger les manquements. | Définir les habilitations, former les équipes et contrôler les accès. |
| Déontologie | Les devoirs attachés à une profession ou à une fonction. | Respecter une obligation de confidentialité professionnelle. |
| Éthique | La réflexion sur les comportements justes et les valeurs à respecter. | Renoncer à un avantage commercial susceptible de compromettre l’impartialité. |
La compliance peut intégrer des engagements éthiques allant au-delà du minimum légal. Une règle interne n’est cependant pas une loi : son origine, sa portée et les conséquences de sa violation doivent rester clairement identifiables. La responsabilité, quant à elle, concerne notamment le fait de répondre de ses décisions et de leurs conséquences.
Des risques concrets, du cadeau commercial aux données clients
Le périmètre d’un programme de conformité dépend du secteur, des pays d’activité, des opérations et des partenaires. Une banque, une entreprise industrielle et un commerce en ligne ne sont pas exposés aux mêmes obligations. La démarche consiste d’abord à déterminer les règles réellement applicables, plutôt qu’à recopier un dispositif standard.
- Corruption et trafic d’influence : encadrer les cadeaux, invitations, intermédiaires et situations de conflit d’intérêts.
- Protection des données personnelles : organiser les traitements, les droits des personnes et la sécurité conformément au RGPD.
- Blanchiment et financement du terrorisme : appliquer, pour les professionnels assujettis, les obligations de vigilance et de déclaration.
- Concurrence : prévenir les ententes, notamment les échanges illicites d’informations sensibles entre concurrents.
- Sanctions économiques et embargos : vérifier les restrictions applicables aux opérations et aux parties concernées.
La responsabilité sociale et environnementale peut également rejoindre la compliance lorsqu’elle implique des obligations précises. Elle ne s’y réduit pas : une démarche RSE comprend aussi des engagements volontaires.
Prenons un commercial souhaitant rémunérer un intermédiaire pour accéder à un marché. Le contrôle ne porte pas seulement sur l’existence d’une facture. Il faut examiner la réalité de la prestation, la justification de la rémunération et les liens éventuels avec le décideur. La compliance intervient ainsi avant l’engagement, lorsque l’entreprise peut encore demander des explications ou renoncer à l’opération.
Les repères réglementaires à connaître sans généraliser les obligations
Sapin 2 et les mesures anticorruption
La loi Sapin 2 prévoit un dispositif anticorruption pour certaines grandes entreprises. Les seuils de 500 salariés et de 100 millions d’euros de chiffre d’affaires sont des repères essentiels, mais leur application suppose de vérifier les conditions légales, notamment celles relatives aux groupes et au siège social. Ces seuls chiffres ne suffisent donc pas à qualifier toutes les situations.
Évaluer l’intégrité des tiers selon les exigences de Sapin II — Cette ressource présente les objectifs et les bonnes pratiques du dispositif d’évaluation de l’intégrité des tiers imposé par l’article 17 de la loi Sapin II.
Le dispositif repose sur huit mesures obligatoires : code de conduite, dispositif d’alerte interne, cartographie des risques, évaluation des tiers, contrôles comptables, formation des personnels exposés, régime disciplinaire et contrôle et évaluation interne des mesures. L’Agence française anticorruption (AFA) intervient notamment dans l’accompagnement et le contrôle des dispositifs concernés.
RGPD et conformité financière : des cadres différents
Le RGPD, ou règlement UE 2016/679 du 27 avril 2016, est applicable depuis 2018. Il encadre la protection des données personnelles. Sa portée ne se limite pas aux grandes entreprises : une petite structure peut être concernée dès lors que ses traitements entrent dans son champ d’application.
En matière de lutte contre le blanchiment de capitaux et le financement du terrorisme, dite LCB-FT, les professionnels assujettis doivent notamment connaître leurs clients : c’est la logique du KYC, pour Know Your Customer. En France, Tracfin reçoit les déclarations de soupçon. L’Autorité de contrôle prudentiel et de résolution exerce des missions de supervision dans les secteurs bancaire et assurantiel. Ces obligations ne s’appliquent pas indistinctement à toutes les entreprises.
Qui fait quoi : le compliance officer ne remplace pas les équipes
Le compliance officer, ou responsable conformité, coordonne le programme de conformité. Il identifie les obligations avec les experts concernés, analyse les risques, élabore les procédures, accompagne les opérationnels et organise des contrôles. Il assure également une veille et rend compte des difficultés à la direction.
Pour être efficace, cette fonction doit disposer de moyens, d’un accès aux informations utiles et d’une capacité à signaler un problème sans subir de pression indue. Son positionnement dépend de l’organisation : équipe dédiée, rattachement à une direction ou responsabilités réparties dans une structure plus petite.
La répartition des rôles reste déterminante :
- La direction fixe les orientations, attribue les moyens et soutient les décisions difficiles.
- Les équipes opérationnelles appliquent les procédures et remontent les situations inhabituelles.
- Les fonctions spécialisées, notamment juridique, ressources humaines et protection des données, apportent leur expertise.
- L’audit interne évalue, selon son mandat, l’efficacité et la maîtrise du dispositif.
Le responsable conformité n’est donc ni le seul responsable de tous les manquements ni un simple validateur de contrats. Son rôle consiste à rendre les règles utilisables et à faire remonter les arbitrages qui nécessitent une décision.
Un programme utile se mesure à son fonctionnement réel
La première étape consiste à établir une cartographie des risques : quelles situations peuvent provoquer un manquement, avec quelle gravité et quels contrôles existants ? Cette analyse permet de hiérarchiser les efforts. Une activité recourant à de nombreux intermédiaires commerciaux demandera, par exemple, une vigilance particulière sur leur sélection et leur rémunération.
Le programme doit ensuite traduire ces priorités en procédures compréhensibles, formations adaptées aux métiers, contrôles documentés et modalités de traitement des alertes. Le dispositif d’alerte doit respecter les exigences applicables, notamment en matière de confidentialité et de protection des personnes. Lorsqu’un incident survient, il faut le traiter, rechercher ses causes et corriger les faiblesses révélées.
Pour piloter l’ensemble, mieux vaut une jauge de fonctionnement qu’un compteur de documents. Le nombre de salariés formés ne dit pas s’ils savent réagir à une demande suspecte. De même, l’absence d’alertes peut traduire une situation saine ou un canal méconnu. Croiser délais de traitement, résultats des contrôles et compréhension des consignes permet de distinguer une conformité de façade d’un dispositif réellement utilisé.
La compliance ne garantit pas l’absence de tout incident. Elle aide à prévenir les manquements, à les détecter plus tôt et à y répondre de manière cohérente. Sa valeur tient à cette continuité entre règle, décision, preuve et correction, qui protège à la fois l’organisation, ses collaborateurs et la confiance de ses partenaires.