Cybersécurité en banque : protéger les comptes ne suffit pas, il faut aussi préserver les services
La cybersécurité en banque protège les fonds, les données personnelles et la disponibilité des services. Elle combine des protections techniques, une surveillance des opérations et des procédures de crise. Aucune défense ne supprime totalement le risque : l’enjeu est aussi de repérer rapidement une attaque, de limiter ses conséquences et de rétablir les services sans compromettre les comptes.
Protéger une banque, c’est sécuriser bien plus que les paiements
Les banques concentrent des informations précieuses : identités, coordonnées, revenus, documents justificatifs et historiques de transactions. Leurs applications mobiles, agences, infrastructures de paiement et prestataires constituent autant de points à protéger. Une faille peut permettre un détournement d’argent, mais aussi une fuite de données utilisables pour de futures escroqueries.
La cybersécurité bancaire repose sur trois exigences complémentaires :
- La confidentialité : seules les personnes autorisées accèdent aux informations.
- L’intégrité : un solde, un bénéficiaire ou une instruction de paiement ne doit pas être modifié sans autorisation.
- La disponibilité : les clients doivent pouvoir consulter leurs comptes et effectuer leurs opérations.
Une application inaccessible ne signifie donc pas nécessairement que des fonds ont été volés. Inversement, un service qui fonctionne normalement peut masquer une compromission. Il faut distinguer incident informatique, violation de données et fraude, même si ces situations peuvent se cumuler.
Les chiffres de fraude illustrent cet enjeu sans mesurer uniquement les cyberattaques : au premier semestre 2023, 4,1 millions d’opérations frauduleuses ont été enregistrées, avec une hausse de 16,9 % en volume et de 5,4 % en valeur. Cette photographie historique rappelle que la sécurité informatique et la lutte contre la fraude doivent travailler ensemble.
Des attaques différentes, des conséquences à distinguer
Les cybercriminels ne cherchent pas toujours à pénétrer directement les systèmes centraux. Ils peuvent manipuler un client, compromettre le poste d’un collaborateur ou exploiter un accès chez un prestataire. Le moyen d’entrée et l’objectif déterminent la réponse appropriée.
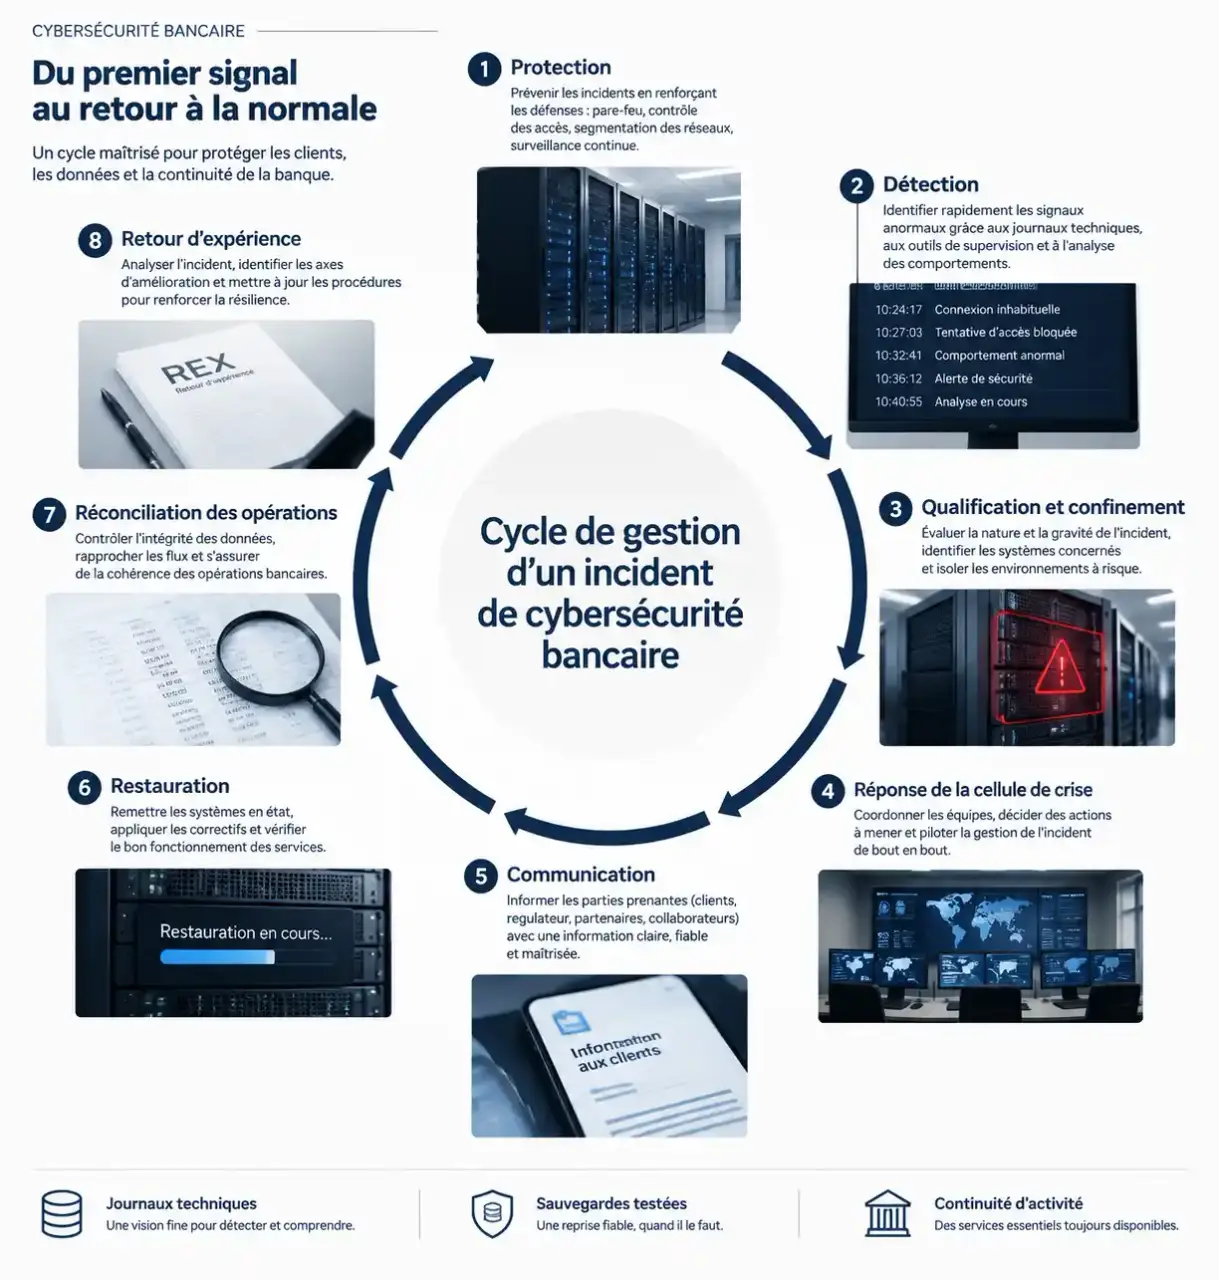
| Menace | Cible et conséquence | Protection adaptée |
|---|---|---|
| Phishing et faux conseiller | Vol d’identifiants ou validation d’une opération par un client trompé. | Vérification par un canal indépendant et authentification renforcée. |
| Ransomware | Chiffrement de systèmes, parfois accompagné d’un vol de données. | Protection des terminaux, cloisonnement et sauvegardes testées. |
| Déni de service distribué, ou DDoS | Saturation des services en ligne et indisponibilité. | Filtrage du trafic et dispositifs de continuité. |
| Usurpation d’identité | Utilisation de documents ou de données volés pour tromper les contrôles. | Vérification d’identité et analyse des incohérences. |
| Manipulation de données | Modification d’un bénéficiaire, d’un montant ou d’une instruction. | Contrôle des droits, validation et traçabilité. |
| Fraude aux paiements | Transaction non autorisée ou obtenue par manipulation. | Surveillance des opérations et contrôles adaptés au risque. |
Une authentification réussie ne prouve pas que l’opération est légitime. Un escroc peut convaincre une personne de valider elle-même un virement. La banque doit donc rapprocher les signaux techniques du déroulement de la transaction : nouvel appareil, bénéficiaire inhabituel ou comportement atypique.
Les conséquences dépassent la perte immédiate : interruption d’activité, investigations, accompagnement des clients, risque de sanction et dégradation de la confiance. La revente de données peut également prolonger les effets d’une attaque bien après sa résolution technique.
Des défenses superposées, puis une reprise préparée
Réduire les accès et surveiller les anomalies
L’authentification multifacteur associe plusieurs catégories de preuves, par exemple un mot de passe et un appareil enregistré. Elle renforce la protection, sans rendre impossible toute manipulation. Le principe du privilège minimum limite, lui, chaque utilisateur aux ressources nécessaires à sa mission, particulièrement pour les comptes d’administration.
Règlement européen sur la résilience opérationnelle numérique — Consultez le texte officiel en vigueur du règlement (UE) 2022/2554, dit DORA, relatif à la résilience numérique du secteur financier.
Le chiffrement protège les données stockées et échangées. Les pare-feu, mises à jour, protections des terminaux et segments réseau réduisent les possibilités d’intrusion et de propagation. Les mêmes exigences doivent être examinées pour les applications mobiles, les interfaces entre services et les environnements cloud.
La surveillance continue rapproche journaux techniques et événements suspects. Les tests de pénétration recherchent des faiblesses exploitables, tandis que la gestion des vulnérabilités organise leur correction. Ces contrôles doivent couvrir les prestataires : externaliser un service ne fait pas disparaître le risque.
Contenir l’incident sans effacer les preuves
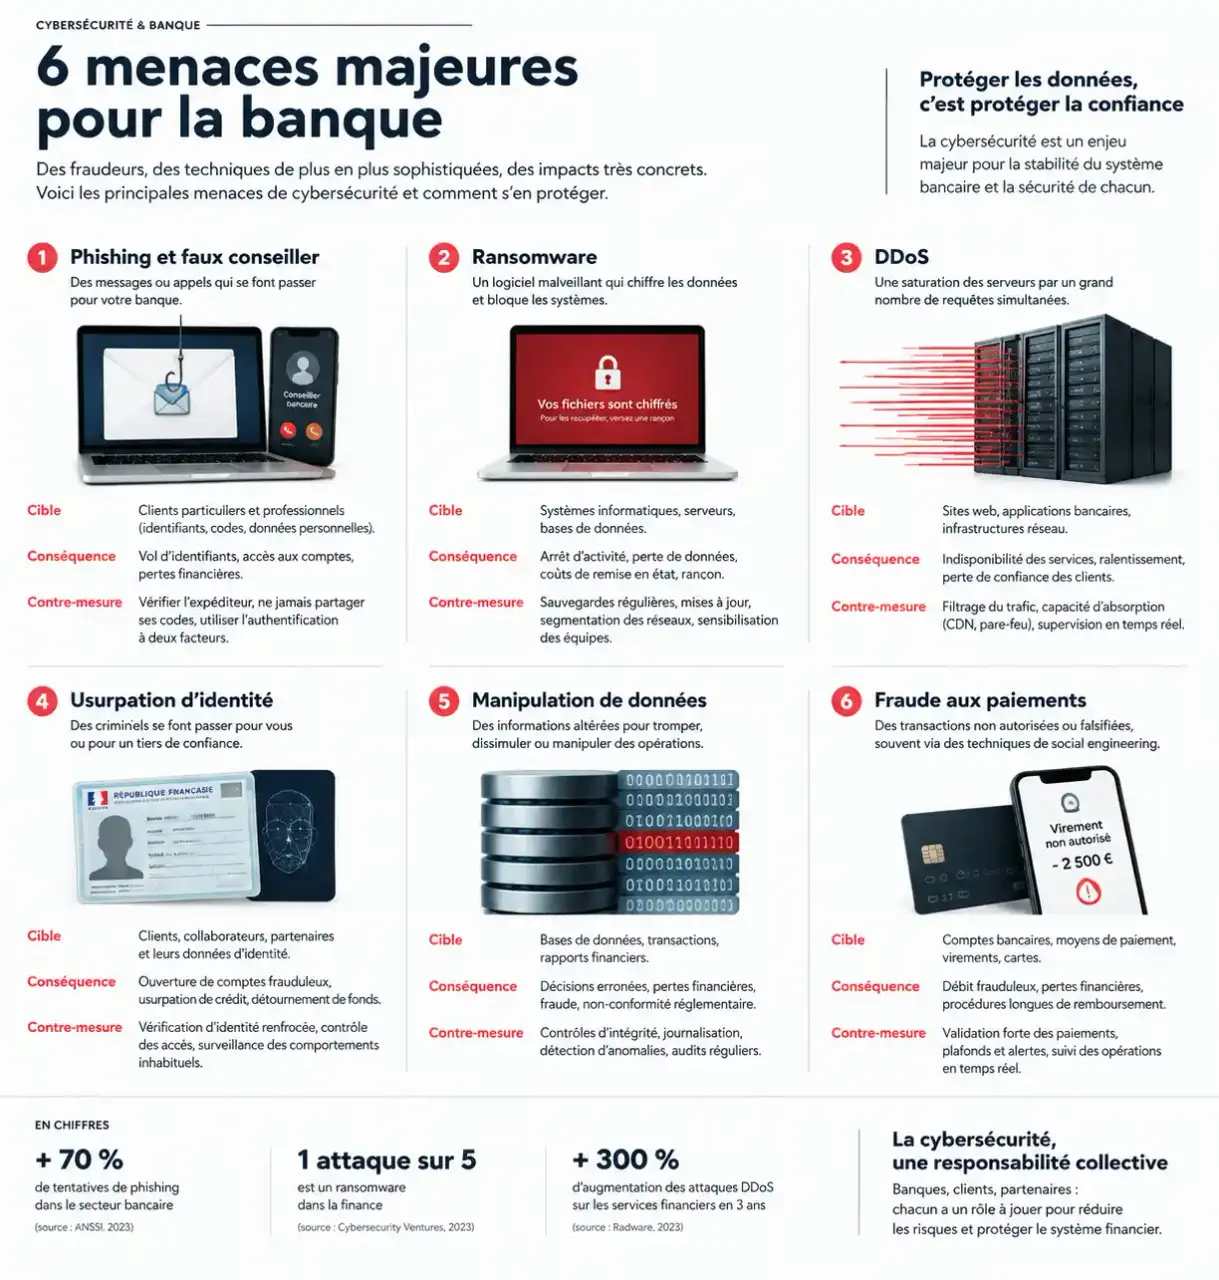
Lorsqu’une alerte est confirmée, les équipes qualifient l’incident, isolent les composants touchés et sécurisent les accès compromis. Une cellule de crise coordonne les décisions techniques, opérationnelles, juridiques et la communication. Le plan de continuité d’activité maintient les fonctions prioritaires ; le plan de reprise organise leur rétablissement.
Une reprise ne doit pas fonctionner comme une ardoise que l’on efface : retrouver un écran de connexion opérationnel ne suffit pas. Il faut rapprocher les écritures, vérifier les opérations en attente et conserver les traces de l’incident. Cette réconciliation évite qu’un paiement soit oublié, exécuté deux fois ou restauré avec un bénéficiaire altéré.
Les sauvegardes doivent donc être protégées et leur restauration testée. Après la reprise, le retour d’expérience sert à corriger la cause initiale et à améliorer les procédures.
Réglementations et référentiels : des rôles différents
Les textes applicables dépendent de l’activité et du territoire. Une norme, un cadre méthodologique et une obligation légale ne sont pas interchangeables, et aucun certificat ne garantit l’absence d’incident.
- RGPD : encadre les traitements de données personnelles, leur sécurité et les notifications de violation lorsqu’elles sont requises.
- DORA : encadre la résilience opérationnelle numérique des entités financières concernées dans l’Union européenne, notamment les risques informatiques, les incidents, les tests et les prestataires.
- PCI DSS : fixe des exigences de sécurité pour les environnements concernés par les données de cartes de paiement.
- ISO/IEC 27001 : définit les exigences d’un système de management de la sécurité de l’information, sur un périmètre déterminé.
- Les cadres du NIST : fournissent des méthodes pour structurer la gestion du risque cyber ; ils ne constituent pas une réglementation bancaire française.
Le dispositif américain BSA/AML concerne principalement la lutte contre le blanchiment dans son champ d’application. Il ne faut pas le confondre avec un référentiel de cybersécurité. En France, la LCB-FT relève également d’obligations spécifiques, même si l’analyse des fraudes et la sécurité peuvent partager certains signaux d’alerte.
Clients et collaborateurs : les réflexes qui complètent la technique
Pour un client, la priorité est de garder la maîtrise de ses validations. Un interlocuteur qui invoque une urgence, un « compte sécurisé » ou l’annulation d’une fraude peut chercher à provoquer précisément l’opération qu’il prétend empêcher.
- Interrompez l’échange suspect et contactez la banque depuis son application ou un numéro déjà connu.
- Ne communiquez aucun code de validation et lisez le montant ainsi que le bénéficiaire avant de confirmer.
- En cas d’opération suspecte, signalez-la immédiatement et demandez les mesures adaptées : opposition, sécurisation des accès ou tentative de rappel des fonds.
- Conservez messages, captures et références, puis contestez les opérations selon la procédure bancaire. Le remboursement dépend des circonstances et du cadre applicable.
En entreprise, tout changement de coordonnées bancaires d’un fournisseur mérite une vérification indépendante. Pour les collaborateurs bancaires, la formation doit associer reconnaissance du phishing, signalement rapide et exercices de crise, sans décourager la remontée des erreurs.
Les équipes spécialisées réunissent des compétences en réseaux, cloud, cryptographie, développement sécurisé, analyse de fraude et conformité. Leur efficacité repose aussi sur leur capacité à coopérer : la sécurité bancaire reste un dispositif collectif, à entretenir et à tester régulièrement.