Développer une stratégie de cybersécurité : les 5 fonctions NIST pour relier risque, protection et reprise
Une stratégie de cybersécurité ne consiste pas à empiler un antivirus, un pare-feu et quelques règles de mots de passe. Elle relie les risques numériques aux priorités de l’organisation : protéger les données, maintenir les opérations, respecter les obligations applicables et limiter les conséquences d’un incident. Pour être utile, elle doit déboucher sur des décisions concrètes, des responsables identifiés et une feuille de route mesurable.
Partir de ce qui doit absolument continuer à fonctionner
Le bon point de départ n’est pas la liste des outils disponibles, mais l’activité métier. Une interruption de la messagerie n’a pas les mêmes conséquences qu’une indisponibilité du système de production, de la boutique en ligne ou du logiciel de facturation. La stratégie doit donc définir les services essentiels, les données sensibles et le niveau d’interruption acceptable pour chacun.
Vérifiez vos connaissances en cybersécurité
Résultat final
Cartographier les actifs, les données et les dépendances
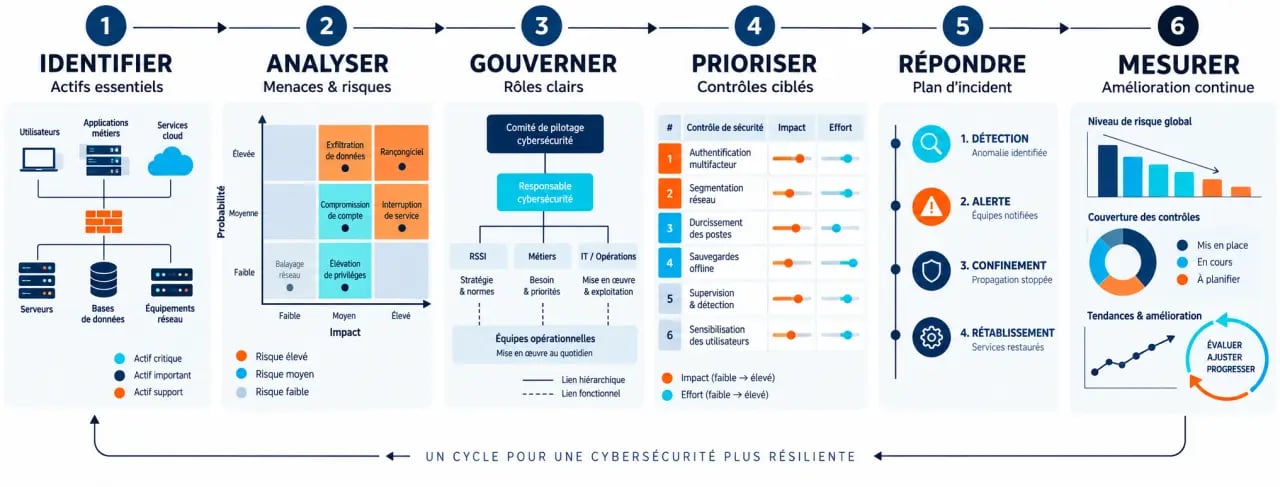
Établissez un registre des actifs qui couvre les postes de travail, les serveurs, les applications SaaS, les environnements cloud, les réseaux, les équipements industriels ou IoT, les comptes à privilèges et les données. Pour chaque élément, indiquez son propriétaire, son emplacement, les utilisateurs concernés et sa criticité en matière de confidentialité, d’intégrité et de disponibilité. Ajoutez les dépendances externes : hébergeur, prestataire informatique, éditeur de logiciel, fournisseur de paiement ou partenaire ayant accès au système d’information.
Cette vision évite de protéger uniformément des ressources qui n’ont pas la même valeur. Elle révèle aussi une surface d’attaque souvent sous-estimée : comptes oubliés, applications peu documentées, partages de fichiers externes, accès de maintenance et services cloud ouverts par différents métiers. L’inventaire doit rester exploitable et être mis à jour lorsqu’un nouveau service, appareil ou fournisseur entre dans le périmètre.
Traduire les menaces en scénarios métier
Un risque résulte de la rencontre entre une menace, une vulnérabilité et un impact. Au lieu de noter seulement « ransomware » ou « phishing », formulez des scénarios actionnables : « un compte de messagerie compromis permet de diffuser des demandes de paiement frauduleuses » ou « un chiffrement des serveurs empêche d’expédier les commandes pendant plusieurs jours ». Évaluez ensuite la probabilité, l’impact financier, opérationnel, juridique et réputationnel, puis le risque résiduel après les protections déjà en place.
- Phishing et ingénierie sociale visant les collaborateurs et les comptes administrateurs ;
- Rançongiciel exploitant un correctif absent ou des droits trop étendus ;
- Fuite de données par erreur de configuration cloud, accès abusif ou fournisseur compromis ;
- DDoS ou panne affectant un service numérique exposé aux clients ;
- Malware sur les endpoints et compromission de la chaîne d’approvisionnement.
Installer une gouvernance qui transforme le risque en décisions
La cybersécurité relève à la fois de la direction, de la DSI, des responsables métiers, des équipes RH, juridiques et achats. Sans arbitrage explicite, les mesures urgentes sont repoussées, les risques fournisseurs restent invisibles et les équipes techniques supportent seules des décisions qui concernent toute l’entreprise. La gouvernance cyber doit donc relier les priorités de sécurité aux décisions opérationnelles et budgétaires.
Définir les rôles, le budget et la tolérance au risque
La direction valide la tolérance au risque et les priorités d’investissement. Un RSSI ou un responsable désigné pilote la démarche, coordonne les contrôles et présente les indicateurs. Les propriétaires d’actifs acceptent ou traitent les risques liés à leur périmètre, tandis que les équipes IT appliquent les configurations, les correctifs et les procédures. Les achats doivent intégrer des exigences de sécurité aux contrats, notamment sur les accès, la notification d’incident et la réversibilité.
Le budget doit financer autant les capacités opérationnelles que les technologies : inventaire, sauvegardes testées, administration des identités, supervision, formation, tests et accompagnement à la réponse à incident. Une conformité documentaire sans capacité de détection ou de restauration réduit peu l’exposition réelle. Le niveau de dépense doit suivre la criticité des activités et la capacité des équipes à maintenir les contrôles dans le temps.
Considérez la cybersécurité comme une course de relais : l’équipe qui déploie le MFA transmet le témoin à celle qui surveille les connexions anormales, puis aux responsables capables de contenir l’incident et de restaurer le service. Si l’une de ces transmissions est floue, par exemple lorsque personne ne sait qui désactive un compte compromis ou décide d’informer les clients, la vitesse des autres équipes ne compense pas la rupture. Documenter les passages de responsabilité est donc aussi important que choisir les outils.
Choisir un cadre sans confondre référentiel et solution
Un cadre de référence apporte un langage commun, une méthode de vérification et une structure pour prioriser les contrôles. Il ne remplace ni l’analyse des risques ni les décisions adaptées au secteur, à la taille et aux ressources de l’organisation. Plusieurs approches peuvent se compléter, à condition de leur attribuer un usage précis.
Les 42 mesures essentielles pour renforcer votre cybersécurité — Ce guide officiel de l’ANSSI présente 42 mesures concrètes et leurs moyens de mise en œuvre pour sécuriser efficacement votre système d’information.
| Référentiel ou approche | Finalité principale | Usage adapté |
|---|---|---|
| NIST Cybersecurity Framework | Organiser le cycle identifier, protéger, détecter, répondre et récupérer | Construire une feuille de route lisible et évaluer la maturité |
| ISO 27001 | Mettre en place un système de management de la sécurité de l’information | Structurer la gouvernance, les risques et les audits |
| CIS Controls | Prioriser des contrôles techniques et opérationnels | Obtenir des actions concrètes, notamment dans une équipe réduite |
| Zero Trust | Vérifier explicitement les accès et limiter les privilèges | Protéger les environnements hybrides, cloud et télétravail |
Le RGPD, NIS2, PCI DSS ou HIPAA ne sont pas des cadres de cybersécurité interchangeables : ils expriment des obligations selon les activités et les territoires concernés. Identifiez celles qui s’appliquent réellement, puis reliez chaque exigence à un contrôle, un responsable et une preuve vérifiable. La conformité aide à structurer les attentes, mais elle ne remplace pas la réduction effective du risque.
Prioriser les contrôles qui réduisent vraiment l’exposition
Une feuille de route réaliste séquence les actions selon la criticité, le risque, le coût, le délai et la capacité des équipes à les maintenir. Commencez par les failles les plus exploitées et les actifs les plus sensibles, plutôt que par une transformation complète de l’architecture. Cette approche permet de traiter les écarts les plus dangereux avant d’engager des chantiers plus lourds.
Renforcer les identités et les accès
Activez l’authentification multifacteur, en priorité pour les comptes administrateurs, la messagerie, les accès distants et les applications contenant des données sensibles. Appliquez le moindre privilège et le contrôle d’accès basé sur les rôles : chaque personne doit disposer uniquement des droits nécessaires à sa mission. Les arrivées, changements de poste et départs doivent déclencher une revue rapide des comptes, des groupes et des appareils autorisés.
Combiner prévention, visibilité et résilience
La défense en profondeur associe segmentation réseau, sécurité des endpoints, gestion des correctifs, chiffrement des données au repos et en transit, filtrage de messagerie et sauvegardes isolées. La journalisation centralisée et un SIEM, adapté au volume et aux compétences disponibles, aident à repérer les comportements anormaux. Des tests de vulnérabilité réguliers et des tests d’intrusion ciblés vérifient que les mesures résistent au-delà des procédures écrites.
- Inventaire fiable des équipements, logiciels et comptes ;
- Correctifs suivis selon la criticité des vulnérabilités ;
- Sauvegardes protégées, restaurables et testées ;
- Configuration sécurisée du cloud et revue des accès fournisseurs ;
- Sensibilisation régulière au phishing et au signalement des anomalies.
Préparer l’incident avant qu’il ne devienne une crise
La prévention réduit la probabilité d’une attaque, mais ne l’annule pas. Une stratégie crédible prévoit donc la détection, le confinement, l’éradication, la restauration et le retour d’expérience. Le plan de réponse aux incidents doit indiquer qui alerter, qui décide, quels systèmes isoler, quelles preuves préserver et comment communiquer avec les parties concernées. Ces consignes doivent rester accessibles lorsque les outils habituels sont indisponibles.
Tester la réponse et la reprise d’activité
Organisez des exercices sur des scénarios plausibles : compromission d’un compte de direction, rançongiciel, fuite de données ou indisponibilité d’un prestataire cloud. Vérifiez non seulement la technique, mais aussi les annuaires de contacts, les procédures de communication de crise et la capacité à restaurer les applications dans l’ordre des priorités métier. Un PCA définit la continuité des activités essentielles ; un PRA décrit la reconstruction technique après sinistre. Les exercices doivent donner lieu à des actions datées et attribuées.
Mesurer, revoir et améliorer
Suivez un nombre limité d’indicateurs utiles : couverture MFA, part des actifs inventoriés, délai de correction des vulnérabilités critiques, taux de réussite des restaurations, délai de détection, délai de réponse et participation aux formations. Présentez-les régulièrement à la direction avec les risques non traités et les arbitrages attendus. Révisez la stratégie après un incident, un audit, une acquisition, l’adoption d’un nouveau service cloud ou une évolution réglementaire. Cette boucle d’amélioration continue transforme un plan initial en résilience numérique durable.