Cyberattaque et assurance : les 72 heures qui peuvent conditionner l’indemnisation
Une cyberattaque peut interrompre l’activité, bloquer la facturation, exposer des données clients ou déclencher une fraude en quelques heures. Pour une entreprise, il faut donc savoir quels risques de cyberattaque sont susceptibles d’être couverts, sous quelles conditions et quels réflexes adopter dès les premières minutes du sinistre.
Les menaces qui mettent réellement l’activité en danger
Les attaques ne visent plus uniquement les grands groupes. Elles sont souvent automatisées et opportunistes. Une boîte mail compromise, un mot de passe réutilisé, une pièce jointe malveillante ou une faille non corrigée peuvent suffire. En France, 60 % des victimes de cyberattaques étaient des PME en 2023. La taille de l’entreprise ne protège donc pas du risque.
Rançongiciel, intrusion et arrêt du système d’information
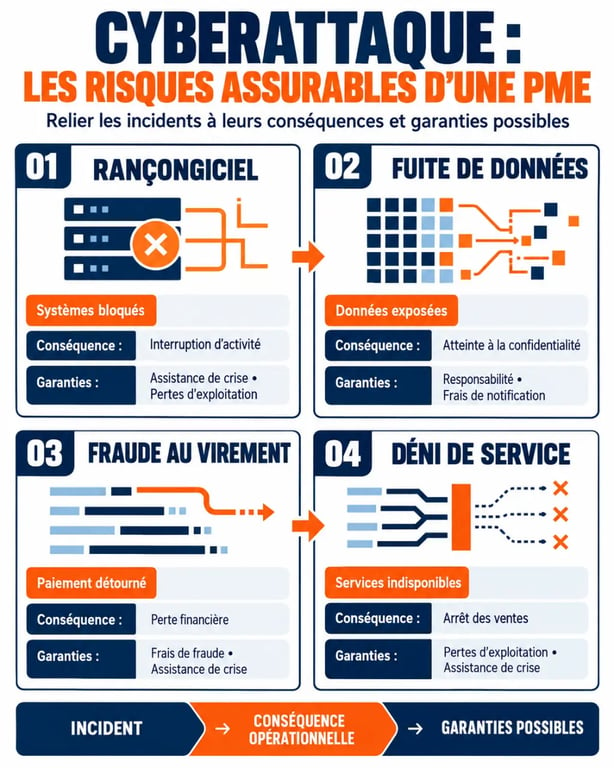
Le rançongiciel, ou ransomware, chiffre les fichiers ou bloque les serveurs pour exiger une rançon. Il peut rendre indisponibles les outils de production, les logiciels de gestion, les messageries et les sauvegardes mal isolées. Une intrusion réseau permet aussi à un attaquant de se déplacer discrètement dans le système d’information avant de dérober ou de détruire des données. Le coût médian d’une attaque est estimé à 50 000 €, sans compter l’impact commercial d’un arrêt prolongé.
Hameçonnage, malware et fraude informatique
Le phishing, ou hameçonnage, consiste à usurper l’identité d’un fournisseur, d’un dirigeant ou d’un service connu pour obtenir un identifiant, un code de validation ou un virement. Il peut ouvrir la voie à un malware, un logiciel malveillant capable d’espionner les postes ou d’exfiltrer des fichiers. Les faux ordres de virement international illustrent ce risque : un courriel crédible peut suffire à détourner une somme importante si les contrôles internes ne prennent pas le relais.
Vol de données et déni de service
Les données clients, les dossiers RH, les informations bancaires, les devis et les secrets de fabrication sont des actifs stratégiques. Leur vol peut entraîner une violation de données, des réclamations de tiers et une dégradation durable de la confiance. À l’inverse, une attaque par déni de service sature un site ou une application pour la rendre inaccessible. Pour une entreprise qui vend, réserve ou facture en ligne, cette indisponibilité devient une perte de chiffre d’affaires.
Mesurer les conséquences au-delà de la panne informatique
Une cyberattaque réussie ne se résume pas à une intervention technique. Elle touche l’exploitation, la trésorerie, les obligations de l’entreprise et sa réputation. Une couverture cyber se juge donc autant sur les services d’assistance que sur le montant de l’indemnisation.
Notifier une violation de données personnelles à la CNIL — La CNIL explique comment notifier une violation de données personnelles, notamment dans les 72 heures suivant sa constatation.
| Conséquence | Exemple concret | Impact à anticiper |
|---|---|---|
| Interruption d’activité | ERP, caisse ou serveur de fichiers indisponible | Perte de marge, retards et surcoûts de reprise |
| Atteinte aux données | Fuite de fichiers clients ou salariés | Information des personnes concernées, défense et image |
| Fraude | Virement déclenché après usurpation d’identité | Perte financière et vérification des responsabilités |
| Gestion de crise | Analyse technique, communication, conseil juridique | Honoraires spécialisés et mobilisation des équipes |
La facture la plus difficile à estimer est souvent celle du temps perdu. Les dirigeants, les équipes informatiques, les comptables, les commerciaux et les responsables de la relation client doivent gérer l’urgence au lieu d’exercer leur métier. Prévoir une chaîne de décision, avec un suppléant pour chaque fonction critique, évite qu’un incident technique ne se transforme en crise de gouvernance. Ce relais opérationnel est particulièrement utile lorsque le dirigeant, la messagerie ou le serveur central sont eux-mêmes touchés.
Ce qu’une assurance cyber peut prendre en charge
Une assurance cyber-risques peut couvrir les conséquences financières et opérationnelles d’une atteinte au système informatique ou aux données, selon les garanties souscrites. Elle complète la cybersécurité, mais ne remplace ni les sauvegardes, ni les mises à jour, ni la sensibilisation des collaborateurs.
Assistance de crise et frais de réponse à incident
Les contrats peuvent prévoir l’intervention d’experts pour identifier l’origine de l’attaque, contenir l’intrusion, restaurer les systèmes et préserver les éléments utiles. Selon l’offre, l’accompagnement inclut des spécialistes informatiques, juridiques ou de communication de crise, parfois disponibles 24 heures sur 24 et 7 jours sur 7. Cette mobilisation rapide aide à limiter la propagation et à prendre des décisions documentées.
Pertes d’exploitation, responsabilité et frais liés aux données
Les garanties peuvent couvrir les pertes d’exploitation liées à l’interruption du système, certains frais supplémentaires engagés pour maintenir l’activité et les conséquences d’une violation de données. La responsabilité civile peut intervenir si des tiers reprochent à l’entreprise un préjudice résultant de l’incident. Les frais de notification, de défense ou de communication peuvent également être prévus, mais leur contenu varie fortement d’un contrat à l’autre.
Les limites à vérifier avant de signer
Comparer une assurance cyber ne consiste pas seulement à regarder le plafond global. Il faut vérifier les sous-limites par poste, la franchise, la période d’indemnisation des pertes d’exploitation, les exclusions et les obligations de sécurité. Un événement antérieur à la souscription, une fraude non couverte ou l’absence de mesures de prévention exigées peuvent réduire la protection. Demander des exemples de sinistres couverts et exclus permet de comprendre les situations visées par les clauses du contrat.
Adapter la couverture à l’exposition de l’entreprise
Les TPE, PME, ETI, professions libérales, associations et groupes internationaux ont des expositions différentes, mais aucune structure n’est trop petite pour être ciblée. Parmi les victimes de ransomware, 40 % sont des TPE, PME ou ETI. Les entreprises qui dépendent d’outils numériques, détiennent des données personnelles ou réalisent des paiements fréquents doivent examiner leur risque avec attention.
- Activité dépendante du numérique : évaluer le coût d’une journée sans accès aux outils, aux commandes ou à la production.
- Données sensibles : recenser les fichiers clients, médicaux, RH et financiers, ainsi que les accès détenus par les prestataires.
- Flux financiers : sécuriser les procédures de validation des coordonnées bancaires et des ordres de virement.
- Continuité : tester la restauration des sauvegardes et prévoir des modes de fonctionnement dégradés.
Le montant pertinent dépend moins de l’effectif que de la dépendance réelle aux systèmes et du coût d’un arrêt. Une entreprise de dix personnes qui facture exclusivement en ligne peut avoir besoin d’une garantie pertes d’exploitation plus structurante qu’une organisation plus grande disposant de procédures manuelles de secours. Un devis utile repose donc sur une cartographie précise des dépendances, des données et des prestataires critiques.
Après l’attaque : agir vite pour protéger l’entreprise et l’indemnisation
Face à un incident, l’improvisation peut aggraver les dommages. Il faut isoler les équipements touchés sans effacer les traces, alerter la direction et contacter rapidement les interlocuteurs prévus : prestataire informatique, assureur et, si nécessaire, conseil juridique. Évitez de redémarrer massivement les postes ou de négocier seul avec des cybercriminels avant d’avoir reçu un avis spécialisé.
- Consigner l’heure de découverte, les messages reçus, les comptes concernés et les premières mesures prises.
- Déclarer le sinistre à l’assureur selon les modalités et les délais prévus au contrat.
- Préserver les preuves techniques et les documents utiles à l’analyse de l’incident.
- Déposer plainte auprès des autorités compétentes dans les 72 heures après avoir eu connaissance de l’atteinte, lorsque cette démarche conditionne l’indemnisation.
- Organiser la reprise, l’information des parties concernées et le retour d’expérience.
La rapidité de déclaration ne doit pas conduire à fournir des informations imprécises. Signalez les faits connus, puis complétez le dossier au fil de l’investigation. Une assurance cyber bien choisie apporte alors plus qu’un remboursement : elle structure la réponse, accélère l’accès aux bons experts et aide l’entreprise à retrouver une activité maîtrisée.